Digitalisasi tanpa jaminan keamanan cuma mengundang serangan siber. Di Indonesia, berita kebocoran data pribadi sudah seperti makanan sehari-hari yang terus berulang. Lucunya, tiap kali data jebol, publik yang selalu diwanti-wanti untuk menjaga privasi data mereka. Padahal kalau kita cek fakta di lapangan, akar masalahnya tidak sesederhana itu.
Masalah ini muncul karena dua pihak sama-sama lalai, baik pengelola maupun pengguna. Pengelola bertugas merawat server dan sistem backend tempat data ditampung, sedangkan warga memegang kunci akses untuk masuk ke akunnya masing-masing. Keamanan data tidak bisa jalan sepihak. Dua-duanya harus bergerak bersama.
Sisi Pengelola: Gembok Kentang di Gerbang Utama
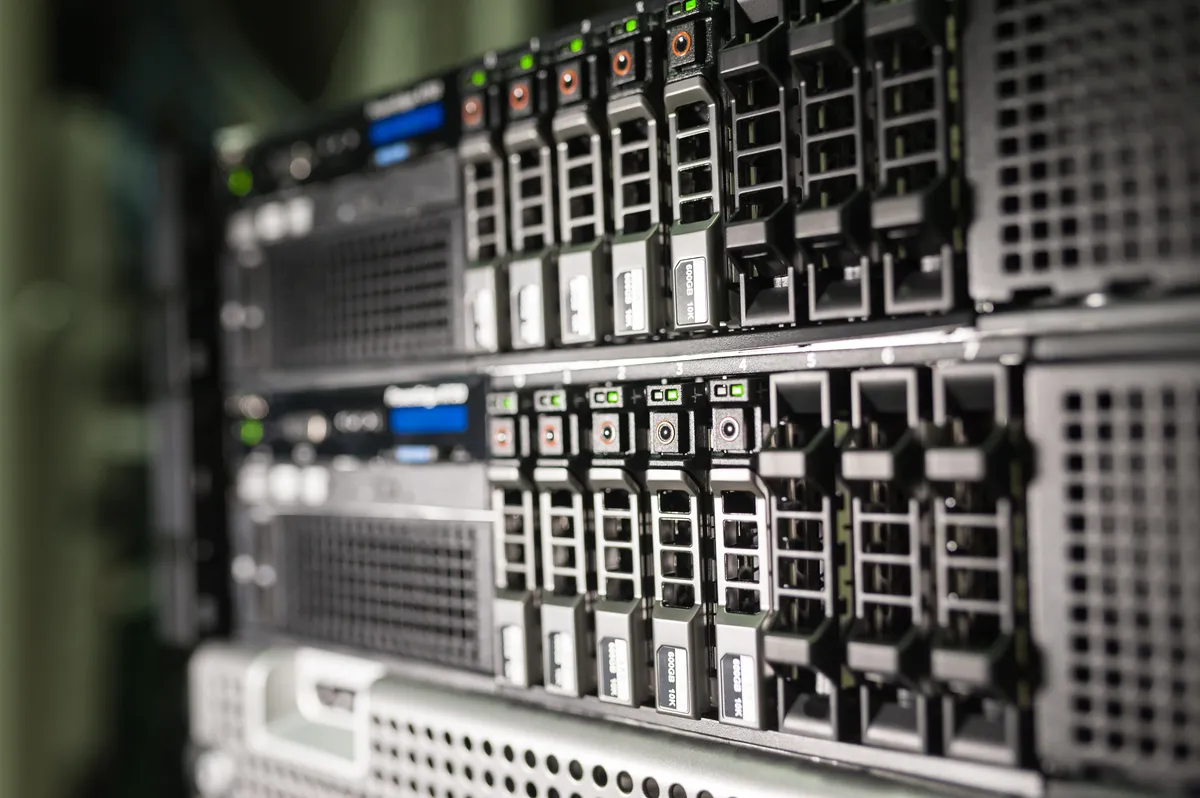
Dari pihak pengelola, celah biasanya berawal dari sistem yang dibiarkan rapuh. Banyak instansi mulai dari badan pengawas seperti Komdigi sampai penyimpan data publik lainnya masih menjalankan server backend tanpa enkripsi memadai. Lumpuhnya Pusat Data Nasional (PDN) dan bocornya miliaran data warga sudah cukup menunjukkan seberapa keropos benteng siber kita. Tampilan situs atau aplikasinya memang dibuat bagus di mata publik, tapi di belakang layar banyak pengelola masih memakai prinsip malas: selama sistem jalan, tidak usah diotak-atik.
Hasil pemindaian Vaksincom pada Oktober 2026 menunjukkan 96,7 persen server pemerintah (.go.id) dan perusahaan (.co.id) masih memakai versi PHP lama tanpa update keamanan resmi. Padahal, membiarkan server berjalan tanpa patch keamanan terbaru sama saja dengan mengunci gerbang dengan kentang. Mau sebagus apa pun gedungnya, kalau instansi sekelas pengelola data publik pakai gembok kentang, ya disenggol peretas dikit langsung hancur.
Parahnya lagi, dosa pengelola bukan cuma soal sistem yang gampang jebol, tapi data kita juga kerap terasa dieksploitasi. Ambil contoh operator seluler besar seperti Telkomsel. Kita diwajibkan menyetor NIK dan KK saat registrasi nomor dengan alasan validitas dan pencegahan kejahatan digital. Tapi coba lihat realitanya di lapangan. Nomor pribadi kita malah berubah jadi papan iklan. Datanya tidak dijaga rapat, sehingga tiap hari masuk SMS promo dan spam dari pihak asing. Belum lagi teror telepon dan chat WhatsApp dari nomor asing yang menawarkan pinjol atau penipuan hadiah. Buat warga yang masih gagap teknologi, jebakan seperti ini jelas berbahaya. Pertanyaannya sederhana: dari mana orang asing ini tahu nomor kita kalau datanya tidak bocor atau sengaja dijual?
Sisi Pengguna: Kunci Rumah yang Diserahkan Sukarela
Tapi kita tidak bisa cuma menyalahkan pengelola. Pengguna juga sering buka celah sendiri. Warga masih sering pakai sandi pasaran yang gampang ditebak. Riset Comparitech bahkan mencatat sandi “123456” masih dipakai oleh 7.618.192 akun.
Banyak orang juga malas aktifkan fitur Two-Factor Authentication (2FA). Alasannya klasik, dianggap ribet tiap mau login.
Pola buruk ini juga muncul di media sosial. Banyak akun ikut tren repost tiap hari tanpa pikir panjang. Isinya mulai dari foto bayi, tanggal lahir, sampai nama ibu kandung. Padahal tanggal lahir sering dipakai buat bikin kata sandi. Nama ibu jauh lebih rawan. Hampir semua bank pakai nama ibu buat cek data nasabah. Niatnya cuma ikut tren, tapi ujungnya malah setor kunci akun ke peretas.
Situasi makin runyam dengan maraknya jebakan APK bodong berkedok undangan nikah di WhatsApp yang menyasar pengguna Android. Karena Android mengizinkan pasang aplikasi dari luar Play Store, pelaku menyamarkan file jahat seolah-olah dokumen penting. Padahal cirinya gampang dikenali. Ujung nama file tertulis .apk, bukan .pdf atau foto .jpg dan .png. Banyak orang telanjur klik pasang tanpa cek ulang, sehingga aplikasi itu langsung mencuri SMS kode OTP di balik layar dan menguras saldo bank dalam hitungan menit.
Penipu pun tidak perlu repot cari sasaran dari nol karena data dasar kita sudah duluan bocor dari server pengelola. Nama dan nomor HP korban sudah ada di tangan mereka. Warga biasa wajar kalau masih awam soal celah siber, beda dengan pengelola yang punya dana besar untuk merawat sistem. Kalau benteng mereka sendiri keropos, jangan heran jutaan data warga terus bocor ke pasar gelap.
Menutup Celah dari Dua Sisi
Urusan keamanan data pribadi memang tidak bisa dibebankan ke satu pihak saja. Percuma warga rajin ganti kata sandi kalau server tempat data disimpan masih dikunci pakai gembok kentang. Sebaliknya, sistem backend canggih pun tetap jebol kalau penggunanya masih gampang klik tautan bodong di chat. Dua sisi ini sama-sama menentukan. Selama pengelola dan pengguna masih saling lempar salah, kebocoran data bakal terus berulang tiap tahun. (*)